Auditbericht
Der Auditbericht Sanktionsprüfung ist das Nachweisdokument, das Sie einer Prüfung vorlegen. Er belegt zwei Dinge: was geprüft wurde und wie das System dabei konfiguriert war.
Der Bericht ist so aufgebaut, dass ein Prüfer die Fragen beantworten kann, die typischerweise zuerst kommen:
- Wurde der Geschäftspartner überhaupt geprüft, und wann?
- Gegen welchen Datenbestand wurde geprüft, und auf welchem Stand war dieser?
- Ab welcher Wahrscheinlichkeit wurde ein Treffer gemeldet?
- Wer hat bei einem Treffer entschieden, mit welcher Begründung?
- Welche Prüfungen fehlen noch?
Bevor Sie starten
Zum Erzeugen des Berichts benötigen Sie die Berechtigung bdev.OS.AUDIT. Sie ist bewusst nicht Teil der Basisberechtigung: der Bericht verdichtet personenbezogene Daten aus Sanktions- und PEP-Listen zusammen mit den Personen, die darüber entschieden haben.
Bericht erzeugen
- Öffnen Sie die Seite Sanction Screen Einrichtung über die Microsoft Dynamics 365 Business Central Suche.
- Wählen Sie die Aktion Auditbericht.
- Geben Sie den Berichtszeitraum an. Lassen Sie beide Datumsangaben leer, um alle protokollierten Prüfungen auszugeben.
- Schränken Sie bei Bedarf den Umfang auf eine Herkunftsart, einen einzelnen Datensatz oder einen Benutzer ein.
- Wählen Sie unter Inhalte die Abschnitte aus, die der Bericht enthalten soll.
- Wählen Sie Drucken oder Vorschau.
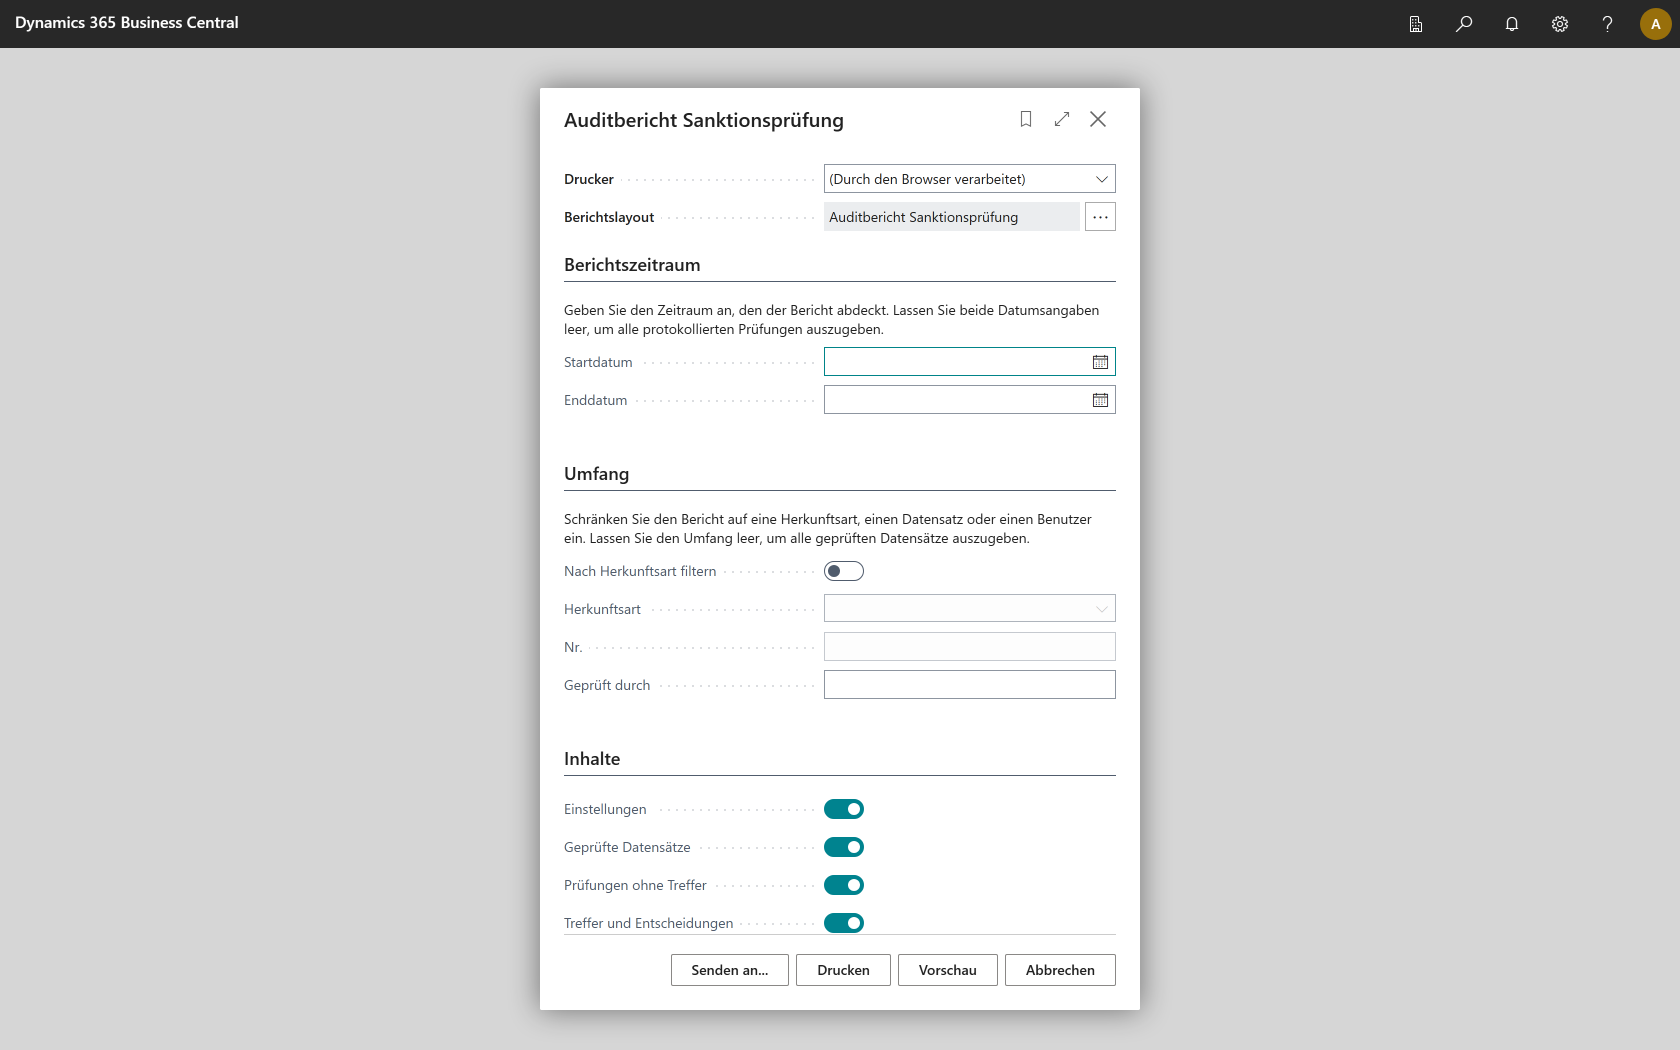
Alternativ starten Sie den Bericht aus dem Sanktionsprüfung Protokoll über die Aktion Auditbericht. Er öffnet sich dann bereits auf die Herkunftsart des ausgewählten Protokolleintrags vorbereitet. Da Sie das Protokoll auch direkt von einer Debitoren- oder Kreditorenkarte aus erreichen, erzeugen Sie so mit wenigen Klicks das Dossier zu einem einzelnen Geschäftspartner.
Die vier Abschnitte
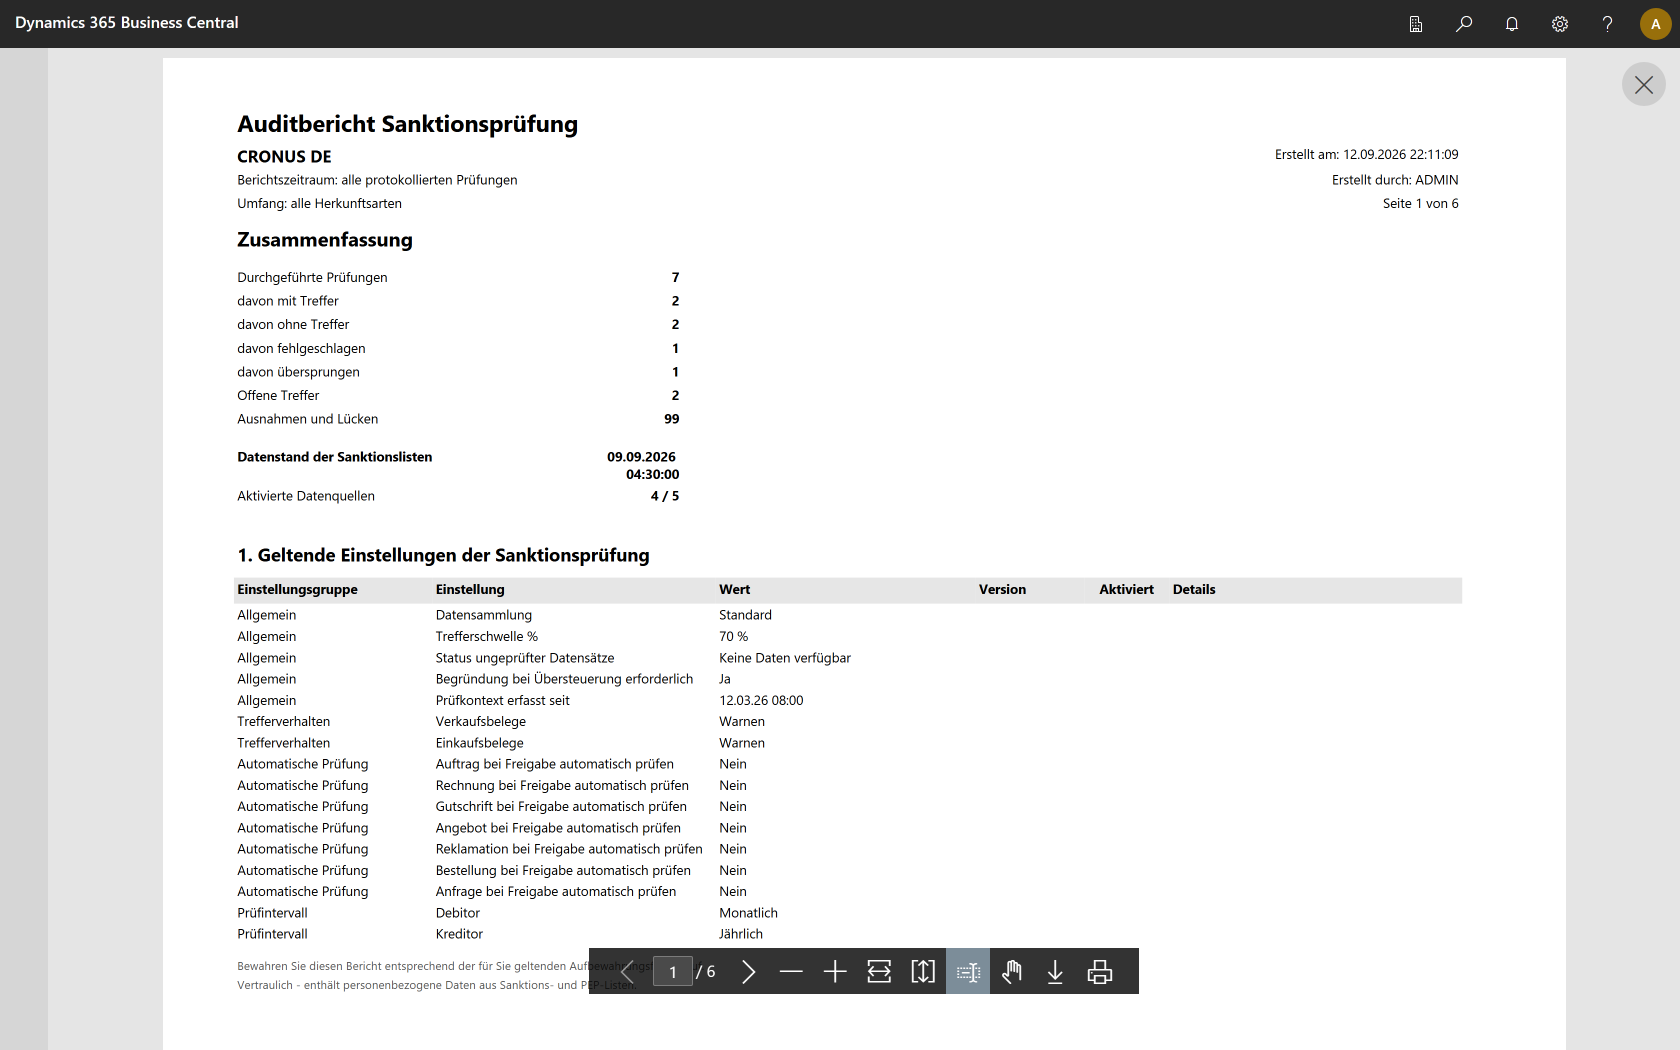
Die erste Seite fasst zusammen, worüber der Bericht Auskunft gibt, und nennt den Datenstand der Sanktionslisten.
1. Geltende Einstellungen
Dokumentiert die Konfiguration, unter der geprüft wurde: Datensammlung, Trefferschwelle, Verhalten bei Treffern, automatische Prüfungen bei Belegfreigabe, Prüfintervalle je Entität, die aktivierten Datenquellen mit Version und Aktualisierungsstand sowie die eingerichteten Aufbewahrungsfristen.
2. Durchgeführte Prüfungen
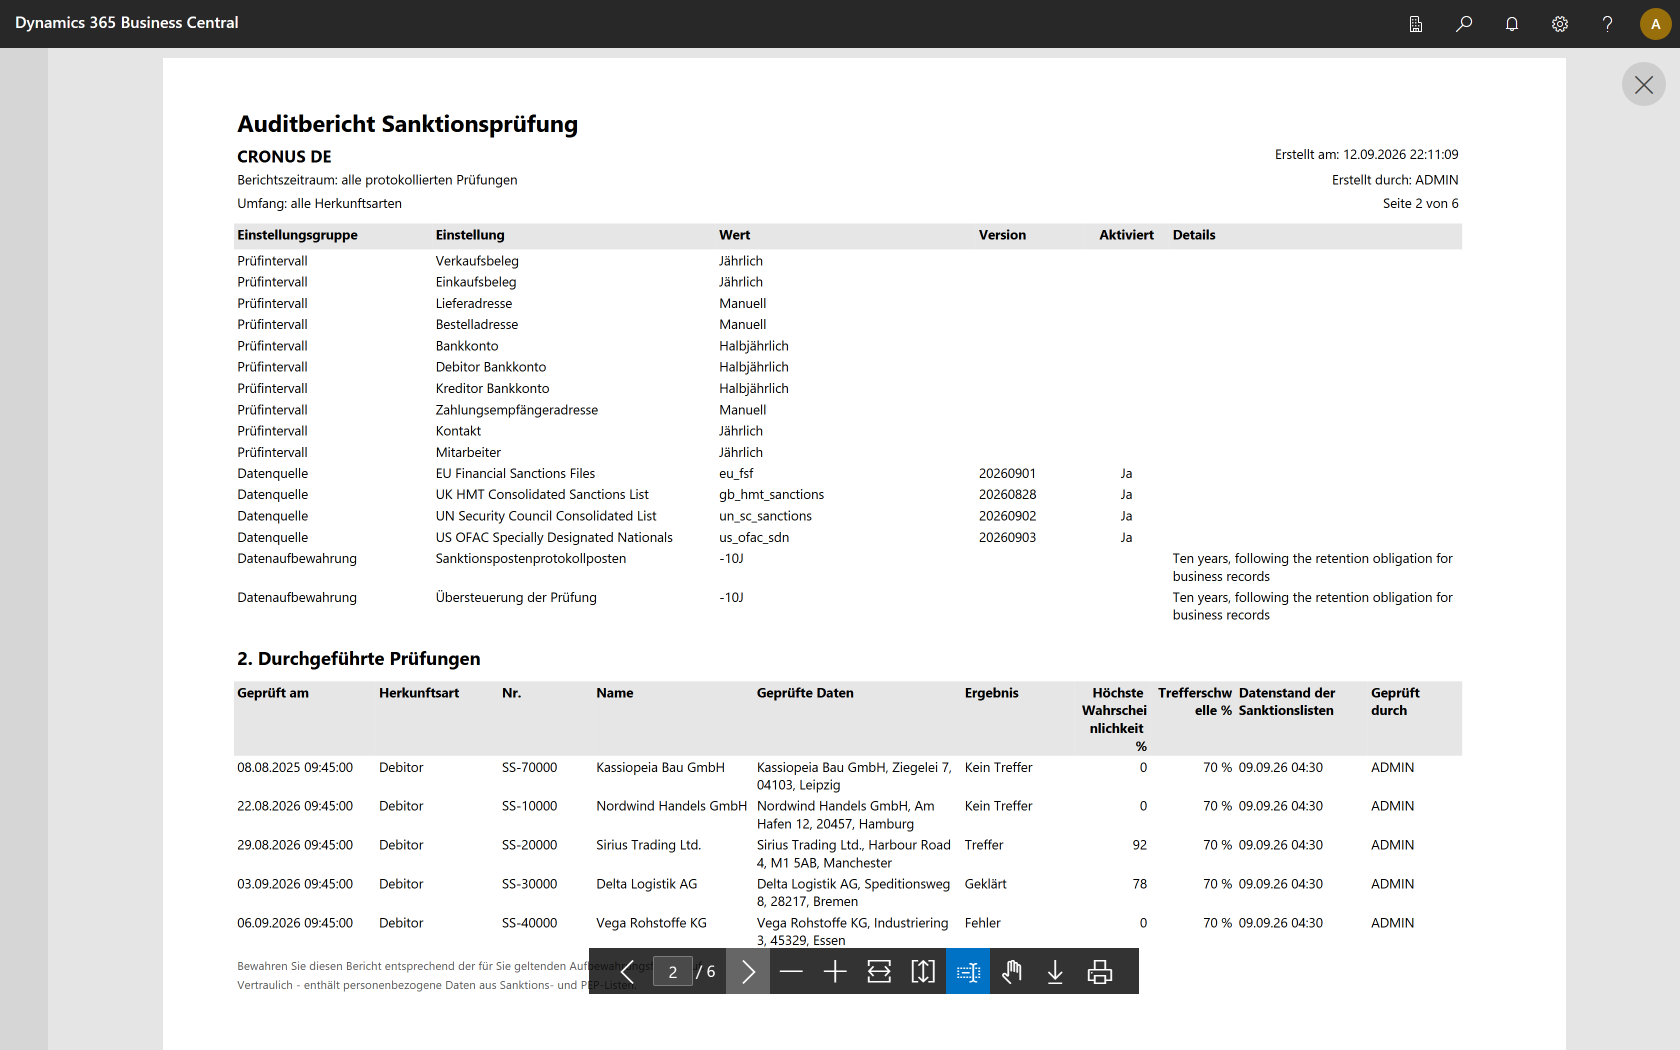
Listet jede Prüfung im Zeitraum auf, mit Prüfzeitpunkt, Prüfer, den geprüften Daten, Prüfsumme, Ergebnis, höchster Wahrscheinlichkeit und der Trefferschwelle, die dabei galt.
Prüfungen ohne Treffer sind der Kern
Prüfungen ohne Treffer werden bewusst mit ausgegeben. Genau sie sind der Nachweis, dass die Prüfung stattgefunden hat. Ein Bericht, der nur Treffer zeigt, beweist nicht, dass die übrigen Geschäftspartner geprüft wurden.
3. Treffer und Entscheidungen
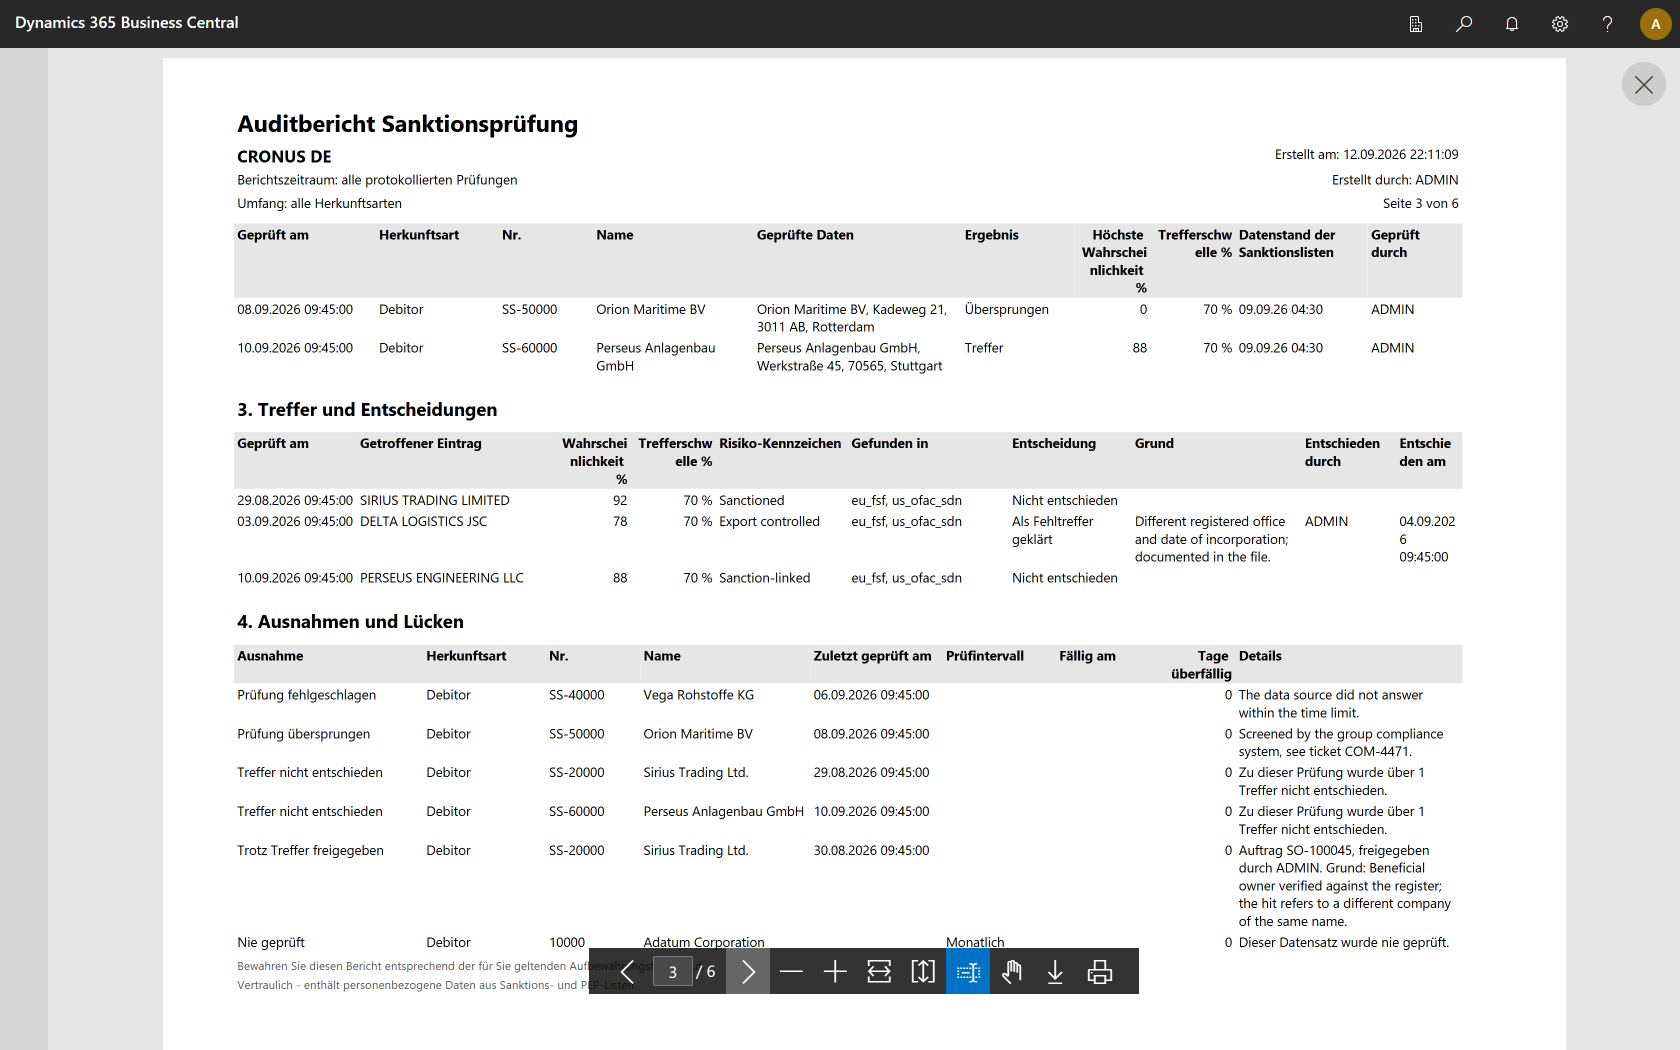
Führt die Treffer mit Wahrscheinlichkeit, Risiko-Kennzeichen und der Datenquelle auf, in der sie gefunden wurden. Dazu die Entscheidung: als Fehltreffer geklärt, mit Begründung, Entscheider und Zeitpunkt.
Treffer, über die noch nicht entschieden wurde, erscheinen als Nicht entschieden und zusätzlich in Abschnitt 4. Das Datenmodell kennt bislang nur die Klärung als Fehltreffer als ausdrückliche Entscheidung; der Bericht stellt das so dar, statt eine Entscheidung zu suggerieren, die es nicht gibt.
4. Ausnahmen und Lücken
Der Abschnitt, den Prüfer zuerst aufschlagen:
- Nie geprüft – Datensätze ohne jede Prüfung
- Überfällig – abgelaufene Prüfintervalle samt Fälligkeitsdatum
- Prüfung übersprungen – von einer Erweiterung übersprungene Prüfungen samt Begründung
- Prüfung fehlgeschlagen – technisch nicht abgeschlossene Prüfungen samt Ursache
- Treffer nicht entschieden – offene Treffer
- Trotz Treffer freigegeben und Ohne Prüfung freigegeben – übersteuerte Entscheidungen samt Begründung
- Nicht vollständig aufgeführt – erscheint nur bei sehr vielen Lücken, siehe unten
Gesperrte Debitoren und Kreditoren erscheinen nicht als „nie geprüft", da das Produkt gesperrte Datensätze nicht prüft. Verkaufs- und Einkaufsbelege werden ebenfalls nicht auf fehlende Prüfungen untersucht.
Sehr viele Lücken werden gezählt, aber nicht alle gedruckt
Je Entitätsart führt der Bericht höchstens 1.000 nie geprüfte oder überfällige Datensätze einzeln auf. Nehmen Sie das Produkt gerade erst in Betrieb, ist zunächst jeder Debitor eine Lücke - ein Bericht mit tausenden Seiten wäre unbrauchbar. Gezählt wird trotzdem vollständig: eine Zeile Nicht vollständig aufgeführt nennt die tatsächliche Gesamtzahl. Grenzen Sie den Bericht über den Zeitraum oder die Entität ein, um die Lücken vollständig zu sehen.
Die zwei Zeitstempel
Prüfzeitpunkt und Datenstand sind zwei verschiedene Angaben
Der Bericht führt beide getrennt: den Zeitpunkt, zu dem geprüft wurde, und den Datenstand der Sanktionslisten, gegen den geprüft wurde. Eine Prüfung von heute gegen einen drei Monate alten Listenstand ist etwas anderes als eine Prüfung von heute gegen den aktuellen Stand. Der Listenstand steht zusätzlich prominent auf der ersten Seite.
Prüfungen aus älteren Versionen
Altdaten zeigen "nicht erfasst"
Der Prüfkontext einer Prüfung — Trefferschwelle, Algorithmus, Datensammlung, geprüfte Datenquellen und Listenstand — wird erst ab Version 18.3 mitgeschrieben. Bei Prüfungen aus früheren Versionen zeigt der Bericht in diesen Spalten nicht erfasst. Das ist beabsichtigt: einen Wert anzuzeigen, der damals nicht galt, wäre in einem Nachweisdokument schlechter als eine offene Angabe. Trefferanzahl und höchste Wahrscheinlichkeit werden für Altdaten nachträglich ermittelt, weil diese beiden Werte nachweislich unverändert geblieben sind.