import { Callout } from "zudoku/ui/Callout";
# Einrichtung
Durch die Installation von 365 business Sanction Screen ist die grundsätzliche Einrichtung bereits abgeschlossen und Sie sind bereit um die Sanktionslistenprüfung in Microsoft Dynamics 365 Business Central vorzunehmen.
Hierbei handelt es sich jedoch um eine Standardeinrichtung, die abhängig von den individuellen Anforderungen Ihres Unternehmens angepasst werden sollte.
## Bevor Sie starten
Bevor Sie mit der Sanktionslistenprüfung beginnen, sollten Sie folgende Punkte überprüfen:
- **Datenkataloge:** Überprüfen Sie die Datenkataloge, die für die Sanktionslistenprüfung verwendet werden sollen. 365 business Sanction Screen bietet eine umfassende Abdeckung von über 450 Datenquellen, die für die Sanktionslistenprüfung genutzt werden können. Weitere Informationen finden Sie [hier](data-sources.md).
- **Intervalle:** Überprüfen Sie die Intervalle, in denen die Sanktionslistenprüfung durchgeführt werden soll. 365 business Sanction Screen ermöglicht die vollständig automatisierte Sanktionsprüfung mit konfigurierbaren Intervallen für jede Entität.
## Prüfintervalle
Die Prüfintervalle bestimmen, wie oft die Sanktionslistenprüfung durchgeführt wird. Sie können die Prüfintervalle für jede Entität individuell konfigurieren, wobei folgende Empfehlungen gelten:
- **Kleine Unternehmen:** Einmal jährlich. Kleine Unternehmen mit geringem Risiko und wenigen Geschäftspartnern können eine jährliche Überprüfung durchführen.
- **Mittlere Unternehmen:** Halbjährlich. Unternehmen mittlerer Größe sollten ihre Handelspartner und Mitarbeiter alle sechs Monate überprüfen, um sicherzustellen, dass sie keine Geschäfte mit sanktionierten Personen oder Organisationen tätigen.
- **Große Unternehmen:** Vierteljährlich. Große Unternehmen mit umfangreichen internationalen Geschäftsbeziehungen sollten mindestens alle drei Monate eine Sanktionslistenprüfung durchführen.
- **Unternehmen mit hohem Risiko:** Monatlich. Unternehmen, die in Branchen mit hohem Risiko tätig sind oder viele internationale Transaktionen durchführen, sollten monatliche Überprüfungen in Betracht ziehen.
- **Unternehmen mit kritischen Geschäftsbereichen:** Wöchentlich. Unternehmen, die in besonders sensiblen oder regulierten Bereichen tätig sind, wie z.B. Finanzdienstleistungen oder Rüstungsindustrie, sollten wöchentliche Prüfungen durchführen.
## Einrichtung
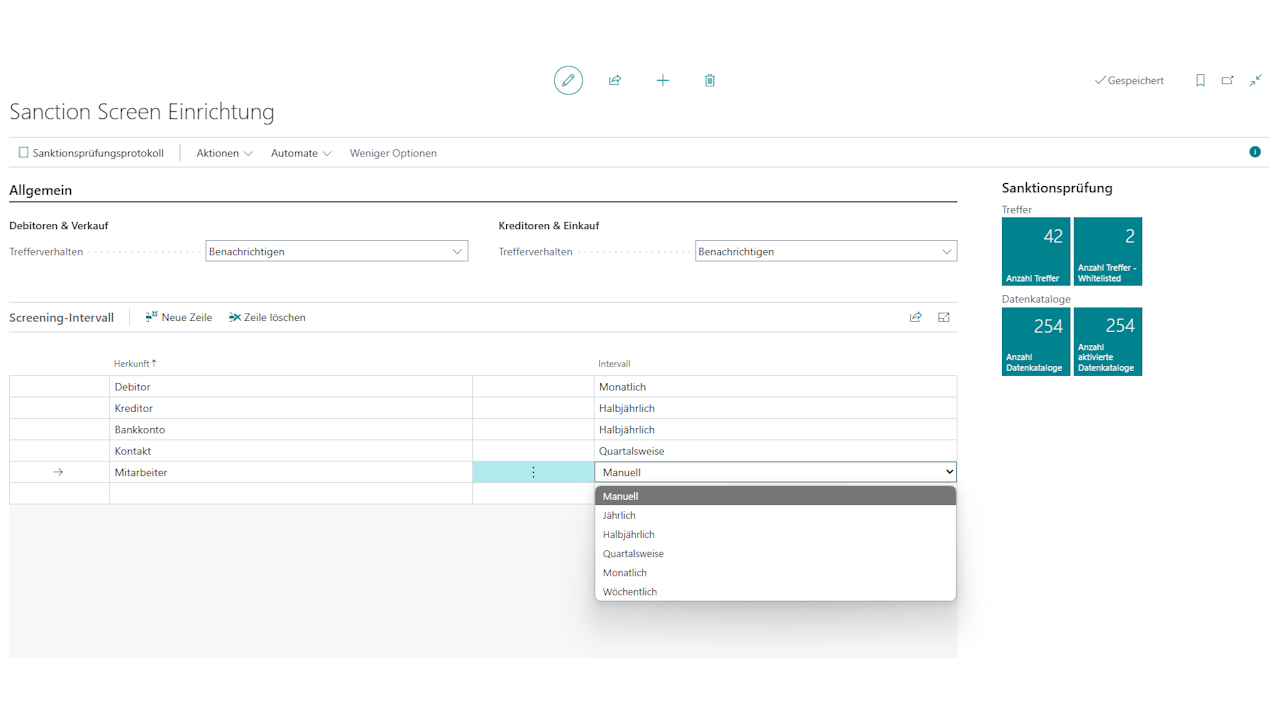
Die **Sanction Screen Einrichtung** kann als zentraler Anlaufpunkt für die Konfiguration der Sanktionslistenprüfung in Microsoft Dynamics 365 Business Central genutzt werden. Hier können Sie die Prüfintervalle für jede Entität festlegen, die zu prüfenden Datenkataloge auswählen und Benachrichtigungen konfigurieren.
Zusätzlich finden Sie nützliche Informationen zur aktuellen Konfiguration und den durchgeführten Prüfungen.
### Status ungeprüfter Datensätze
Über die Einstellung **Status ungeprüfter Datensätze** können Sie festlegen, wie Microsoft Dynamics 365 Business Central mit Datensätzen umgehen soll, die noch nicht geprüft wurden. Dies betrifft insbesondere neue Entitäten, die noch nicht auf Sanktionslisten geprüft wurden.

#### Option - Keine Daten verfügbar
In dieser Einstellung wird der Status eines Datensatzes, der noch nicht geprüft wurde, als **Keine Daten verfügbar** angezeigt. Dies bedeutet, dass der Datensatz noch nicht auf Sanktionslisten geprüft wurde und keine Informationen zu möglichen Übereinstimmungen vorliegen.
Bei der Verwendung, zum Beispiel in Verkaufsbelegen, wird der Anwender, abhängig von der Auswahl im [Trefferverhalten](#trefferverhalten), darüber informiert und muss bestätigen, dass der Datensatz auch ohne Prüfung weiterverarbeitet werden kann.
#### Option - Gesperrt
In dieser Einstellung wird der Status eines Datensatzes, der noch nicht geprüft wurde, als **Gesperrt** angezeigt. Dies bedeutet, dass der Datensatz nicht weiterverarbeitet werden kann, bis er auf Sanktionslisten geprüft wurde.
Bei der Verwendung, zum Beispiel in Verkaufsbelegen, erhält der Anwender eine Fehlermeldung, dass der Datensatz noch nicht geprüft wurde und nicht weiterverarbeitet werden kann. Der Treffer muss zunächst geprüft werden, um weiterzuarbeiten.
### Debitoren & Verkauf
In der Gruppe **Debitoren & Verkauf** können Sie festlegen, wie Microsoft Dynamics 365 Business Central mit möglichen Übereinstimmungen und Treffern bei der Sanktionslistenprüfung, innerhalb von Verkaufsbelegen und Debitoren umgehen soll.
| Feld | Beschreibung | Standard |
| --- | --- | --- |
| **Trefferverhalten** | Gibt an, wie Microsoft Dynamics 365 Business Central mit möglichen Übereinstimmungen bei der Sanktionslistenprüfung umgehen soll. | **Benachrichten** |
Weitere Optionen finden Sie unter [Trefferverhalten](setup.md#trefferverhalten).
### Kreditoren & Einkauf
In der Gruppe **Kreditoren & Einkauf** können Sie festlegen, wie Microsoft Dynamics 365 Business Central mit möglichen Übereinstimmungen und Treffern bei der Sanktionslistenprüfung, innerhalb von Einkaufsbelegen und Kreditoren umgehen soll.
| Feld | Beschreibung | Standard |
| --- | --- | --- |
| **Trefferverhalten** | Gibt an, wie Microsoft Dynamics 365 Business Central mit möglichen Übereinstimmungen bei der Sanktionslistenprüfung umgehen soll. | **Benachrichtigen** |
Weitere Optionen finden Sie unter [Trefferverhalten](setup.md#trefferverhalten).
### Trefferverhalten
Das **Trefferverhalten** bestimmt, wie Microsoft Dynamics 365 Business Central mit möglichen Übereinstimmungen bei der Sanktionslistenprüfung umgehen soll. Sie können das Verhalten für die Bereiche Debitoren & Verkauf und Kreditoren & Einkauf individuell festlegen.
Die Benachrichtigungen werden dabei in den Belegen der jeweiligen Bereiche (z.B. Verkaufsangebot, Verkaufsauftrag, Einkaufsbestellung) angezeigt und informieren den Anwender über mögliche Treffer.
| Verhalten | Beschreibung |
| --- | --- |
| **Keine** | Der Anwender erhält keine zusätzlichen Benachrichtigungen oder Warnungen. |
| **Benachrichtigen** | Der Anwender wird über mögliche Treffer informiert, kann jedoch weiterhin mit der Entität arbeiten. |
| **Warnen** | Der Anwender wird über mögliche Treffer informiert und erhält eine Bestätigungsabfrage, kann jedoch weiterhin mit der Entität arbeiten. |
| **Blockieren** | Der Anwender wird über mögliche Treffer informiert und kann nicht mit der Entität weiterarbeiten. Der Treffer muss geprüft werden und ggf. auf die Whitelist gesetzt werden, um weiterzuarbeiten. |
Darüber hinaus wird zusätzlich geprüft, ob die Entität bereits geprüft wurde (z.B. neuer Debitor). Sofern eine Benachrichtigungsoption ausgewählt wurde, wird der Anwender darüber informiert, dass die Entität noch nicht geprüft wurde und muss dies bestätigen.
### Trefferschwelle
Die **Trefferschwelle %** legt fest, ab welcher Wahrscheinlichkeit eine Übereinstimmung als Treffer gemeldet wird. Der Wert wird an die Datenquelle übergeben; Übereinstimmungen darunter werden gar nicht erst zurückgegeben.
Der Standardwert ist **70 %**. Er entspricht dem Wert, der vor Version 18.3 fest eingebaut war - eine bestehende Einrichtung verhält sich nach dem Update also unverändert.
Jeder Prüfprotokolleintrag hält fest, welche Schwelle zum Prüfzeitpunkt galt. Eine Wahrscheinlichkeit ohne die zugehörige Schwelle lässt sich später nicht bewerten, und eine spätere Änderung der Einrichtung verändert keinen bereits geschriebenen Nachweis.
Eine Schwelle unter 50 % meldet sehr viele schwache Übereinstimmungen, die manuell zu bewerten sind. Sie wird deshalb nur nach einer Rückfrage übernommen. Die Aufsichtspraxis erwartet, dass ein Unternehmen die gewählte Schwelle risikobasiert begründen und belegen kann - der [Auditbericht](audit-report.md) druckt sie im Abschnitt der geltenden Einstellungen mit aus.
### Begründung bei Übersteuerung
Ist **Begründung erforderlich** aktiviert, muss der Anwender eine Begründung eingeben, wenn er einen Beleg trotz eines Treffers oder ohne durchgeführte Prüfung freigibt. Die Begründung wird zusammen mit Entscheider, Zeitpunkt und Belegbezug festgehalten und im [Auditbericht](audit-report.md) ausgewiesen.
Die Einstellung ist nach dem Update auch in bestehenden Datenbanken eingeschaltet. Freigaben trotz Treffer verlangen damit einen zusätzlichen Dialog. Das ist beabsichtigt: eine Übersteuerung ohne Begründung ist für eine Prüfung wertlos. Wenn Sie das nicht möchten, schalten Sie die Einstellung in der Sanction Screen Einrichtung aus.
Bricht der Anwender den Begründungsdialog ab, wird die Freigabe nicht durchgeführt - der Abbruch selbst wird aber protokolliert. Zu diesem Zeitpunkt war die Entscheidung weiterzumachen bereits gefallen, und genau danach fragt eine Prüfung.
### Screening-Intervall
Das **Screening-Intervall** bestimmt, wie oft die Sanktionslistenprüfung durchgeführt wird. Sie können das Intervall für jede Entität individuell festlegen.
| Intervall | Beschreibung |
| --- | --- |
| **Jährlich** | Die Prüfung erfolgt innerhalb eines Jahres, nach der letzten Prüfung. |
| **Halbjährlich** | Die Prüfung erfolgt innerhalb von sechs Monaten, nach der letzten Prüfung. |
| **Vierteljährlich** | Die Prüfung erfolgt innerhalb von drei Monaten, nach der letzten Prüfung. |
| **Monatlich** | Die Prüfung erfolgt innerhalb eines Monats, nach der letzten Prüfung. |
| **Wöchentlich** | Die Prüfung erfolgt innerhalb einer Woche, nach der letzten Prüfung. |
| **Manuell** | Die Prüfung erfolgt ausschließlich manuell durch den Anwender. |
Im automatisierten Aufgabenwarteschlangenposten Sanktionsprüfung kann die Einstellung übersteuert werden, um abweichend vom Standard individuell Sonderprüfungen durchzuführen.
### Risiko-Kennzeichen
Die Datenquelle versieht jeden Treffer mit einem oder mehreren **Risiko-Kennzeichen** (englisch "topics"). Sie beschreiben, warum eine Person oder ein Unternehmen erfasst ist - zum Beispiel als sanktioniert, mit einer Sanktion verbunden, unter Exportkontrolle oder als politisch exponierte Person.
Über die Seite **Risiko-Kennzeichen** erhalten Sie einen Überblick über alle bekannten Risiko-Kennzeichen. Sie erreichen die Seite über die Suche oder aus der **Sanction Screen Einrichtung** über die Aktion **Risiko-Kennzeichen**.
| Feld | Beschreibung | Standard |
| --- | --- | --- |
| **Code** | Das Kennzeichen, wie es die Datenquelle liefert. Wird von der Datenquelle vorgegeben und kann nicht geändert werden. | |
| **Name** | Die Bezeichnung des Risiko-Kennzeichens. Wird von der Datenquelle vorgegeben und kann nicht geändert werden. | |
| **Risikorelevant** | Gibt an, ob das Kennzeichen auf ein Geschäftspartnerrisiko hinweist. Kennzeichen ohne Risikorelevanz beschreiben die Entität lediglich, zum Beispiel als staatliche Einrichtung oder als Bank. | |
| **Schweregrad** | Die Gewichtung des Kennzeichens in der Bewertung eines Treffers. **Dies ist das einzige Feld, das Sie anpassen können.** | **0** für beschreibende, **1** für risikorelevante, **2** für besonders schwerwiegende Kennzeichen |
| **Beschreibung** | Eine ausführliche Erläuterung des Kennzeichens, sofern die Datenquelle eine bereitstellt. | |
Der **Schweregrad** wirkt sich auf die Bewertung eines Treffers aus: Je höher der Schweregrad, desto stärker fließt ein Treffer mit diesem Kennzeichen in die Bewertung ein.
| Schweregrad | Bedeutung | Beispiele |
| --- | --- | --- |
| **0** | Rein beschreibende Kennzeichen. Sie sagen nur, *was* eine Entität ist, und erhöhen die Bewertung eines Treffers nicht. | Nationale Regierung, Bank, Richter, Politische Partei |
| **1** | Kennzeichen, die ein Geschäftspartnerrisiko bedeuten. | Politisch exponierte Person, Nahestehende Personen, Ausgeschlossen, Betrug, Menschenhandel |
| **2** | Kennzeichen, die auf ein rechtliches Verbot oder eine behördliche Maßnahme hinweisen. | siehe folgende Tabelle |
Standardmäßig ist der Schweregrad **2** für folgende Kennzeichen vergeben:
| Risiko-Kennzeichen | Bedeutung |
| --- | --- |
| **Sanktioniert** | Von einer Regierung benannt, um bestimmte Interaktionen zu untersagen. |
| **Mit Sanktion verbunden** | Direkte Beziehung zu einer sanktionierten Einrichtung. |
| **Sanktionierte Eigentümerschaft oder Kontrolle** | Direkte oder indirekte Tochtergesellschaft einer sanktionierten Einrichtung. |
| **Exportkontrolliert** | Unterliegt der Exportkontrolle. |
| **Mit Exportkontrolle verbunden** | Mit einer exportkontrollierten Einrichtung verbunden. |
| **Investitionsverbot** | Investitionen sind untersagt. |
| **Maßnahmen der Regulierungsbehörde** | Gegenstand einer Vollstreckungsmaßnahme einer Aufsichtsbehörde. |
| **Terrorismus** | Terrorismusbezug. |
| **Kriegsverbrechen** | Kriegsverbrechensbezug. |
| **Zur Fahndung ausgeschrieben** | Von Strafverfolgungsbehörden gesucht. |
Ein angepasster Schweregrad bleibt bei einem Update der App erhalten. Name, Beschreibung und Risikorelevanz werden hingegen bei jedem Update aus der Datenquelle aktualisiert.
Die Datenquelle erweitert die Liste der Risiko-Kennzeichen fortlaufend. Liefert eine Prüfung ein noch unbekanntes Kennzeichen, wird es mit dem Schweregrad **1** bewertet und beim Treffer gespeichert - ein neues Kennzeichen geht also nicht verloren.
## Berechtigungen
Mit 365 business Sanction Screen werden drei Berechtigungssätze bereitgestellt, die für die Sanktionslistenprüfung benötigt werden:
| Berechtigungssatz | Name | Beschreibung |
| --- | --- | --- |
| `BDEV.OS.BASIC` | Sanktionsprüfung - BASIS | Stellt die grundsätzlichen Berechtigungen zum Arbeiten mit 365 business Sanction Screen zur Verfügung. Dieser Berechtigungssatz sollte an **alle Benutzer** vergeben werden. |
| `BDEV.OS.WHITELIST` | Sanktionsprüfung - Whitelist | Berechtigt den Anwender dazu Sanktionstrefferposten auf die Whitelist zu setzen. |
| `BDEV.OS.AUDIT` | Sanktionsprüfung - Audit | Berechtigt den Anwender dazu, den [Auditbericht](audit-report.md) zu erzeugen. Der Bericht fasst personenbezogene Sanktions- und PEP-Treffer samt Entscheidern zusammen und wird deshalb bewusst nicht an alle Benutzer vergeben. |
## Siehe auch
- [Schrittanleitung](get-started.md)
- [Datenkataloge für Sanktionsprüfung](data-sources.md)
- [Auditbericht](audit-report.md)
- [Datenaufbewahrung](data-retention.md)